Domain ciir.de kaufen?
Wir ziehen mit dem Projekt
ciir.de um.
Sind Sie am Kauf der Domain
ciir.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ciir.de kaufen?
Was sind Schwachstellen?
Schwachstellen sind Bereiche oder Aspekte eines Systems, einer Organisation oder einer Person, die anfällig für Fehler, Mängel oder Angriffe sind. Sie können Sicherheitslücken, technische Defekte, organisatorische Schwächen oder persönliche Einschränkungen umfassen. Schwachstellen können ausgenutzt werden, um Schaden zu verursachen oder unerwünschte Zugriffe zu ermöglichen. **
Was sind die gängigsten Schwachstellen in der Informationssicherheit und wie können sie in den Bereichen Netzwerksicherheit, Anwendungssicherheit und physischer Sicherheit identifiziert und behoben werden?
Die gängigsten Schwachstellen in der Informationssicherheit sind unzureichende Netzwerksicherheit, unsichere Anwendungen und mangelnde physische Sicherheitsmaßnahmen. Diese Schwachstellen können durch regelmäßige Netzwerkscans und Penetrationstests identifiziert werden, um Schwachstellen in der Netzwerksicherheit aufzudecken. Anwendungsschwachstellen können durch regelmäßige Code-Reviews und Sicherheitsprüfungen behoben werden, um potenzielle Schwachstellen in der Anwendungssicherheit zu identifizieren und zu beheben. Physische Sicherheitslücken können durch die Implementierung von Zugangskontrollen, Überwachungssystemen und Sicherheitsrichtlinien behoben werden, um die physische Sicherheit zu stärken. **


Ähnliche Suchbegriffe für Schwachstellen
Top-Angebote
Produkte zum Begriff Schwachstellen:
-
PLUS JAPAN Datenschutz-Rollstempel »Camouflage« grünDatenschutz-Rollstempel »Camouflage«, Hersteller Name: PLUS Japan, Produkt-Typbezeichnung: Datenschutzstempel, Produkt-Name: Camouflage, Werkstoff: PS/ABS/POM/PE, Besonderheiten: Stempelmuster zur Kaschierung von persönlichen Daten, Kartusche nachfüllbar, Schreibfarbe des Stempels: schwarz, Abmessung der Stempelfläche: 26 mm Rollbreite, Versenden/Stempel/Datenschutzstempel11,84 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
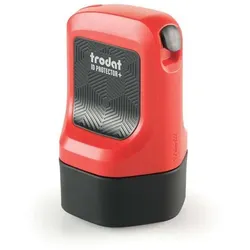
Trodat Datenschutz-Rollstempel »ID Protector+« rotDatenschutz-Rollstempel »ID Protector+«, Hersteller Name: trodat, Produkt-Typbezeichnung: Datenschutz-Rollstempel, Produkt-Name: ID Protector+, Farbe: rot / schwarz, Werkstoff: Kunststoff, Hersteller-Artikelnummer: 199526, Abmessung der Stempelfläche: individuell x 2,5, Versenden/Stempel/Datenschutzstempel28,19 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter

-
Was sind meine Schwachstellen?
Als KI habe ich keine Informationen über deine persönlichen Schwachstellen. Es wäre am besten, wenn du dich selbst reflektierst und überlegst, in welchen Bereichen du möglicherweise Verbesserungspotenzial siehst. Du könntest auch Feedback von anderen Menschen einholen, um eine objektivere Einschätzung zu erhalten. **
-
Was sind die häufigsten Schwachstellen in der Informationssicherheit und wie können sie effektiv geschützt werden?
Die häufigsten Schwachstellen in der Informationssicherheit sind unzureichende Passwortsicherheit, fehlende Software-Updates und mangelnde Sensibilisierung der Mitarbeiter. Sie können effektiv geschützt werden durch die Implementierung von starken Passwortrichtlinien, regelmäßige Aktualisierung von Software und Schulungen zur Sensibilisierung der Mitarbeiter für Sicherheitsrisiken. Zudem ist die Nutzung von Firewalls, Antivirenprogrammen und Verschlüsselungstechnologien empfehlenswert. **
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Um diese Schwachstellen zu beheben, können Organisationen Patches und Updates installieren, Sicherheitsrichtlinien implementieren, Schulungen für Mitarbeiter durchführen und Sicherheitslücken schließen. Organisationen können proaktiv vorgehen, indem sie eine umfassende Sicherheitsstrategie entwickeln, die regelmäßige Überprüfungen und Tests beinhaltet, um potenzielle Schwachstellen frühzeitig zu erkennen. Darüber hinaus sollten sie sicherstellen, dass ihre Mitarbeiter über die neuesten Sicherheitspraktiken informiert sind und dass ihre Systeme ständig auf dem neuesten Stand gehalten werden. Durch die Implementierung von Sicher **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **


Was sind die häufigsten Schwachstellen in der Cybersicherheit und wie können sie effektiv geschützt werden?
Die häufigsten Schwachstellen in der Cybersicherheit sind unzureichende Passwortsicherheit, veraltete Software, mangelnde Schulung der Mitarbeiter und unzureichende Sicherheitsmaßnahmen bei der Datenübertragung. Um diese Schwachstellen effektiv zu schützen, sollten starke Passwörter verwendet, regelmäßige Software-Updates durchgeführt, Mitarbeiter regelmäßig geschult und sichere Verschlüsselungstechnologien für die Datenübertragung eingesetzt werden. Zusätzlich sollten Unternehmen regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben, sowie eine umfassende Sicherheitsrichtlinie implementieren, die alle Aspekte der Cybersicherheit abdeckt. **
Was sind die häufigsten Arten von Schwachstellen, die in der Informationssicherheit auftreten können, und wie können Organisationen diese Schwachstellen identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind unzureichende Zugriffskontrollen, unsichere Konfigurationen, fehlerhafte Software und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitsrichtlinien implementieren, Software regelmäßig aktualisieren, Mitarbeiter schulen und Sicherheitslücken umgehend patchen. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten effektiv schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Top-Angebote
Produkte zum Begriff Schwachstellen:
-
NordVPN Komplett – 1 Jahr Cybersicherheit VPN, PW, Cloud [1 Jahr]Laufzeit: 1 Jahr / Schutz für bis zu 10 Geräte / 1 TB verschlüsselter Cloud-Speicher / VPN mit Bedrohungsschutz / NordPass Passwort-Manager inklusive / Support 7 Tage die Woche81,48 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
NordVPN Plus – 1 Jahr Cybersicherheit (VPN + PW Manager) [1 Jahr]Laufzeit: 1 Jahr / Schutz für bis zu 10 Geräte / VPN mit Bedrohungsschutz / NordPass Passwort-Manager inklusive / Dark Web Monitor inklusive / Windows, Mac, iOS, Android, Linux44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
PLUS JAPAN Datenschutz-Rollstempel »Camouflage« grünDatenschutz-Rollstempel »Camouflage«, Hersteller Name: PLUS Japan, Produkt-Typbezeichnung: Datenschutzstempel, Produkt-Name: Camouflage, Werkstoff: PS/ABS/POM/PE, Besonderheiten: Stempelmuster zur Kaschierung von persönlichen Daten, Kartusche nachfüllbar, Schreibfarbe des Stempels: schwarz, Abmessung der Stempelfläche: 26 mm Rollbreite, Versenden/Stempel/Datenschutzstempel11,84 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Was sind Schwachstellen?
Schwachstellen sind Bereiche oder Aspekte eines Systems, einer Organisation oder einer Person, die anfällig für Fehler, Mängel oder Angriffe sind. Sie können Sicherheitslücken, technische Defekte, organisatorische Schwächen oder persönliche Einschränkungen umfassen. Schwachstellen können ausgenutzt werden, um Schaden zu verursachen oder unerwünschte Zugriffe zu ermöglichen. **
-
Was sind die gängigsten Schwachstellen in der Informationssicherheit und wie können sie in den Bereichen Netzwerksicherheit, Anwendungssicherheit und physischer Sicherheit identifiziert und behoben werden?
Die gängigsten Schwachstellen in der Informationssicherheit sind unzureichende Netzwerksicherheit, unsichere Anwendungen und mangelnde physische Sicherheitsmaßnahmen. Diese Schwachstellen können durch regelmäßige Netzwerkscans und Penetrationstests identifiziert werden, um Schwachstellen in der Netzwerksicherheit aufzudecken. Anwendungsschwachstellen können durch regelmäßige Code-Reviews und Sicherheitsprüfungen behoben werden, um potenzielle Schwachstellen in der Anwendungssicherheit zu identifizieren und zu beheben. Physische Sicherheitslücken können durch die Implementierung von Zugangskontrollen, Überwachungssystemen und Sicherheitsrichtlinien behoben werden, um die physische Sicherheit zu stärken. **
-
Was sind meine Schwachstellen?
Als KI habe ich keine Informationen über deine persönlichen Schwachstellen. Es wäre am besten, wenn du dich selbst reflektierst und überlegst, in welchen Bereichen du möglicherweise Verbesserungspotenzial siehst. Du könntest auch Feedback von anderen Menschen einholen, um eine objektivere Einschätzung zu erhalten. **
-
Was sind die häufigsten Schwachstellen in der Informationssicherheit und wie können sie effektiv geschützt werden?
Die häufigsten Schwachstellen in der Informationssicherheit sind unzureichende Passwortsicherheit, fehlende Software-Updates und mangelnde Sensibilisierung der Mitarbeiter. Sie können effektiv geschützt werden durch die Implementierung von starken Passwortrichtlinien, regelmäßige Aktualisierung von Software und Schulungen zur Sensibilisierung der Mitarbeiter für Sicherheitsrisiken. Zudem ist die Nutzung von Firewalls, Antivirenprogrammen und Verschlüsselungstechnologien empfehlenswert. **
Ähnliche Suchbegriffe für Schwachstellen
-
Trodat Datenschutz-Rollstempel »ID Protector+« rotDatenschutz-Rollstempel »ID Protector+«, Hersteller Name: trodat, Produkt-Typbezeichnung: Datenschutz-Rollstempel, Produkt-Name: ID Protector+, Farbe: rot / schwarz, Werkstoff: Kunststoff, Hersteller-Artikelnummer: 199526, Abmessung der Stempelfläche: individuell x 2,5, Versenden/Stempel/Datenschutzstempel28,19 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und DatenschutzInformationssicherheit und Datenschutz , Handbuch für Praktiker und Begleitbuch zum T.I.S.P. , Sport-Gewindefahrwerk > Sportfederung , Auflage: 4., akt. und erweiterte Auflage, Erscheinungsjahr: 20240307, Produktform: Leinen, Redaktion: Secorvo, Auflage: 24004, Auflage/Ausgabe: 4., akt. und erweiterte Auflage, Abbildungen: zweifarbig, Keyword: Authentifizierung; Berechtigungsmanagement; CERT; DSGVO; Daten-Sicherheit; Datenschutz; ISO 27001; ISO 27002; IT-Grundschutz; IT-Security; Information Security; Informationssicherheitsmanagement; Kryptografie; Netzwerksicherheit; PKI; Sicherheitsvorfall; VPN, Fachschema: Datenschutz~EDV / Theorie / Sicherheit, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 185, Höhe: 40, Gewicht: 1849, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Um diese Schwachstellen zu beheben, können Organisationen Patches und Updates installieren, Sicherheitsrichtlinien implementieren, Schulungen für Mitarbeiter durchführen und Sicherheitslücken schließen. Organisationen können proaktiv vorgehen, indem sie eine umfassende Sicherheitsstrategie entwickeln, die regelmäßige Überprüfungen und Tests beinhaltet, um potenzielle Schwachstellen frühzeitig zu erkennen. Darüber hinaus sollten sie sicherstellen, dass ihre Mitarbeiter über die neuesten Sicherheitspraktiken informiert sind und dass ihre Systeme ständig auf dem neuesten Stand gehalten werden. Durch die Implementierung von Sicher **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
-
Was sind die häufigsten Schwachstellen in der Cybersicherheit und wie können sie effektiv geschützt werden?
Die häufigsten Schwachstellen in der Cybersicherheit sind unzureichende Passwortsicherheit, veraltete Software, mangelnde Schulung der Mitarbeiter und unzureichende Sicherheitsmaßnahmen bei der Datenübertragung. Um diese Schwachstellen effektiv zu schützen, sollten starke Passwörter verwendet, regelmäßige Software-Updates durchgeführt, Mitarbeiter regelmäßig geschult und sichere Verschlüsselungstechnologien für die Datenübertragung eingesetzt werden. Zusätzlich sollten Unternehmen regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben, sowie eine umfassende Sicherheitsrichtlinie implementieren, die alle Aspekte der Cybersicherheit abdeckt. **
-
Was sind die häufigsten Arten von Schwachstellen, die in der Informationssicherheit auftreten können, und wie können Organisationen diese Schwachstellen identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind unzureichende Zugriffskontrollen, unsichere Konfigurationen, fehlerhafte Software und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitsrichtlinien implementieren, Software regelmäßig aktualisieren, Mitarbeiter schulen und Sicherheitslücken umgehend patchen. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten effektiv schützen und das Risiko von Sicherheitsvorfällen minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.